

「取引先からチェックシートが届いたけれど、何を確認すれば答えられるのか分からない」
ウイルス対策ソフトは入っている。パソコンの設定は外部に頼んでいる。でも、アクセス権の管理やバックアップについて聞かれると、手が止まってしまう。そんな状況ではないでしょうか。
はじめまして、株式会社MintSparkの堤卓也です。情報処理安全確保支援士として、今回はセキュリティチェックシートの回答を進める手順を説明します。
最初にそろえたいのは、いま実施している対策、その内容が分かる資料、確認する担当者です。分からない項目には確認先を付けておくと、社内や委託先とのやり取りも進めやすくなります。
この記事で分かること
- 回答する前に、誰に何を確かめるか
- 実施済みの対策と、これから取り組むことの書き分け
- IPAの無料資料を使った整理と、SCS評価制度★3への備え
セキュリティチェックシートが届いたら、まず確かめること
最初は、回答期限、対象の業務・拠点、添付する資料の指定を確認します。取引先の情報を扱う部署だけなのか、会社全体なのかによって、確認する相手も変わります。
「当社に関係がある設問なのか」「この欄は委託先の対策も含めるのか」。読み方に迷うところは、取引先の窓口に確かめましょう。対象範囲をそろえてから調べる方が、回答のやり直しを減らせます。
質問を担当者ごとに分けると、確認も進めやすくなります。PCの設定は保守会社、入退社の手続きは総務、顧客情報の保管は営業責任者、といった具合です。外部へ任せている作業は、契約書や設定内容が分かる資料も確認します。
回答に迷ったら、設定と運用を確かめる
「対策しています」と答える前に、設定と日々の運用を見てみてください。バックアップなら、取得する設定だけでなく、実際に取れているか、必要なときに戻せるかも確認したいところです。
| 質問の例 | 確かめるところ | 回答の根拠になるもの |
|---|---|---|
| アクセス権を適切に管理しているか | 入退社・異動時の変更方法、見直しの担当者 | 管理手順、変更・点検の記録 |
| バックアップを取っているか | 対象データ、保存先、取得状況、復元の確認 | 設定画面、取得・復元の記録 |
| 事故発生時の連絡体制があるか | 最初に連絡する相手、委託先との役割 | 連絡先一覧、対応手順 |
この表は、設問の読み方を考えるための当社の例です。取引先のシートにある条件と照らし合わせ、対象となる業務やシステムについて確かめてください。
実施していることと、今後の対応を書き分ける
たとえば、退職者のアカウントは停止しているものの、定期的な権限の見直しはこれから、という場合を考えてみます。記述欄には、次のように分けて書けます。
記入例(架空の会社の場合)
退職時は総務から委託先へアカウントの停止を依頼しています。定期的な権限の見直しについては、担当者と実施時期を調整中です。
この文をそのまま使うよりも、「誰が、どの場面で、何をしているか」を自社の言葉で書くのがお勧めです。実施予定の対策は予定として記載し、選択式の欄は取引先が示す判定条件に沿って回答します。説明欄がない場合は、補足の伝え方を窓口に確かめるとよいでしょう。
IPAの無料資料で、回答の根拠をそろえる
PCやクラウドの一覧、社内のルールがまとまっていなければ、IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録を使う方法があります。必要な資料から手を付ければ大丈夫です。
| 使う資料 | 役立つ場面 |
|---|---|
| 付録3:5分でできる!情報セキュリティ自社診断 | 基本的な対策を振り返り、確認が必要な箇所を見つける |
| 付録6:資産管理台帳(サンプル) | PC、利用サービス、重要な情報の所在と管理担当を整理する |
| 付録5:情報セキュリティ関連規程(サンプル) | 自社に必要なルールを選び、実際の運用に合わせて整える |
| 付録2:情報セキュリティ基本方針(サンプル) | 会社として取り組む方針をまとめる |
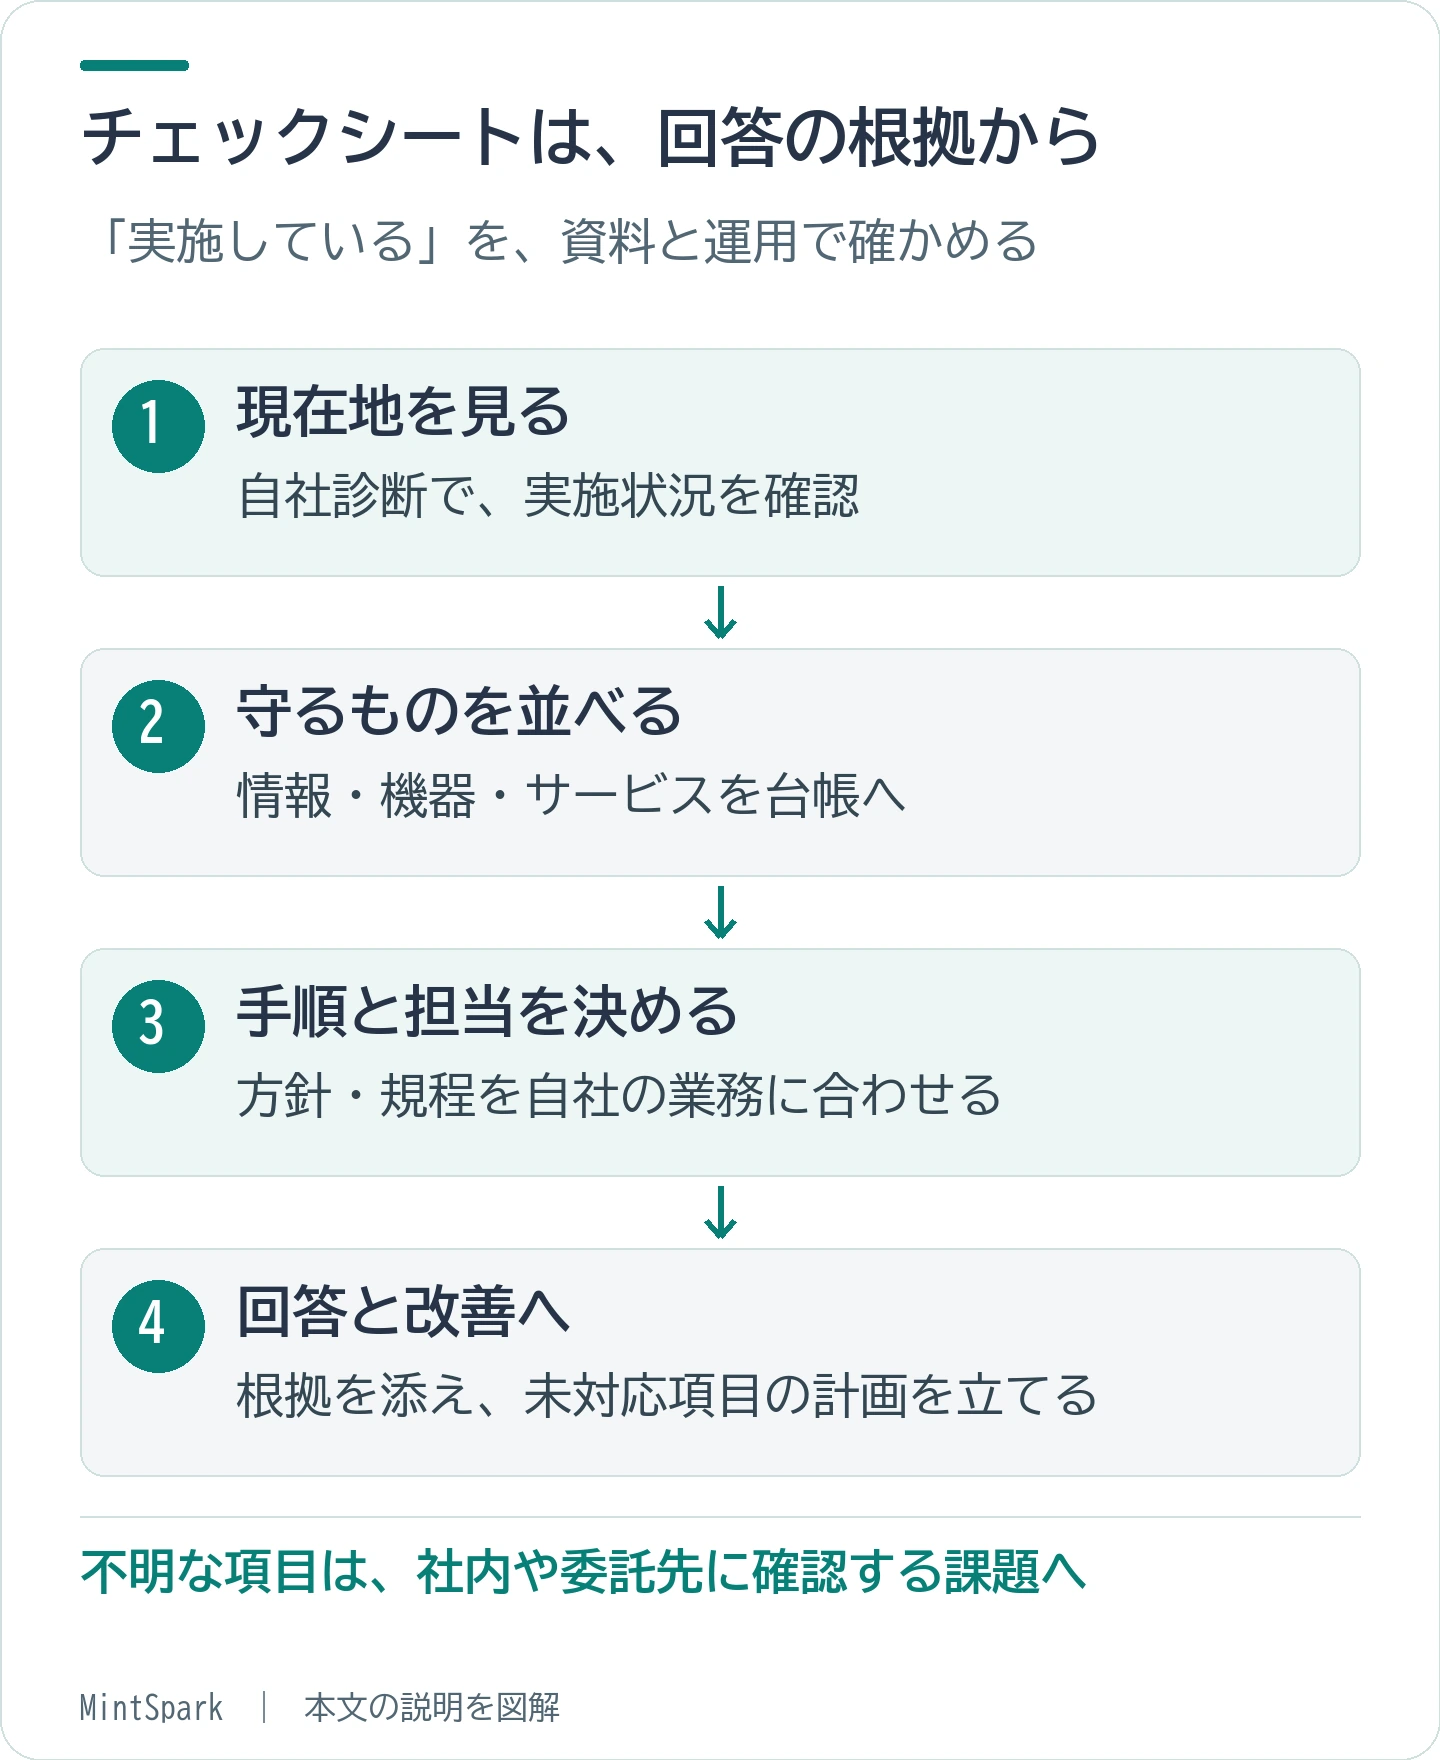
取引先から指定されたシートを手元に置き、これらの資料を補助として使います。自社診断の結果に加え、設問に対応する設定や記録をそろえると、回答の理由を説明しやすくなります。
規程のひな形は、担当者と手順まで自社に合わせて仕上げます。たとえば「定期的に点検する」と定めるなら、誰がいつ確認し、どこへ記録するかも決めておきたいですよね。
IPAは2026年9月30日に、自社診断と情報セキュリティ6か条の解説資料も公開しています。設問の意味を読み解くときは、同じページにある解説も参考になります。
SCS評価制度★3への準備と、正式な評価手続き
SCS評価制度の正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。取引先独自のチェックシートへの回答と、SCS評価制度の★を取得する手続きは、求められているものを分けて確認します。
IPAの制度説明では、★3は専門家確認付き自己評価、★4は第三者評価とされています。台帳や規程、運用記録をそろえておくことは、自社の対策を確かめる材料になります。
2026年10月15日に確認したIPAのFAQでは、★3・★4は2027年3月頃の運用開始予定と案内されています。申請方法や解説書・取得ガイドは2026年10月頃の公開予定とされているため、申請の準備に進む際は、公開された最新版を参照してください。
また、SCS評価制度で自己評価の確認を担う専門家には、資格に加え、所定の研修受講と事務局への登録の要件があります。当社がお手伝いする現状整理や規程・運用の見直しと、制度上の正式な評価・確認業務は、依頼時に範囲を分けて確かめることが大切です。
SECURITY ACTIONは、中小企業が対策への取り組みを自己宣言する別の制度です。二つ星では、自社診断で状況を把握し、基本方針を定めて外部に公開します。SCS評価制度の★3とは区別して扱います。
対策を追加する費用についても悩んでいる方は、取引先への要請内容と、セキュリティ対策費用の整理も参考にしてください。
参考・出典
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版・付録・解説資料
- IPA「SCS評価制度の詳細情報」
- IPA「SCS評価制度 よくある質問」
- IPA「SECURITY ACTIONとは?」
情報確認日:2026年10月15日。設問の例・記入例・確認手順は、当社の運用提案です。取引先ごとの設問や判定条件に合わせてお使いください。
回答期限が近い。確認する相手も分からない。そんなときは
チェックシートを開いたまま、何日も止まってしまうことがありますよね。
初回30分では、どの項目で困っているか、社内や委託先に何を確認したかを伺います。そのうえで、先に確認することと、対策の見直しが必要そうな箇所を一緒に整理します。
フォームには「取引先のチェックシートで、バックアップの項目に迷っている」など、一言からお聞かせください。詳しい調査や回答作成の支援が必要な場合は、範囲と費用をご案内します。
初回30分無料・オンライン。お申し込み後、2営業日以内にご連絡し、メールで日程を調整します。
この記事に関連するよくある質問
SCS評価制度の★3に備えて、いま無料でできることはありますか?
あります。IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開)は、本編も付録も無料です。自社診断25項目、資産管理台帳、規程のサンプル、情報セキュリティ基本方針のひな型まで揃っています。
取引先からセキュリティチェックシートが届きました。何から手を付ければよいですか?
まず回答期限と対象の業務・拠点を確かめ、設問ごとに社内や委託先の確認先を決めます。実際の設定や運用記録を確認し、実施済みの対策と今後の対応を分けて回答してください。IPAの自社診断や台帳は、その整理を助ける資料として使えます。