
はじめまして、株式会社MintSparkの堤です。
2026年10月21日、PHPに重大な脆弱性を修正する緊急更新が公開されました。対象はCVE-2026-109618とCVE-2026-109619。認証していない第三者による、サーバー上での不正なコード実行につながる問題です。
PHP開発チームは直ちに修正版へ更新するよう呼びかけています。
サーバー会社の対応例として、XServerの管理画面に表示されている、予防的な安全対策による一時停止のお知らせを紹介します(2026年10月22日5:36 JST時点)。今回は、この実画面と公式情報をもとに、会社のホームページや予約サービスを管理する担当者が、どこから確認すればよいかを整理します。
PHPの緊急更新で、WordPress利用企業が確認する場所
PHPは、WordPressのプログラムをサーバー上で動かす実行基盤です。WordPress本体やプラグインと、それらを動かすPHPは、更新する場所も担当者も異なります。
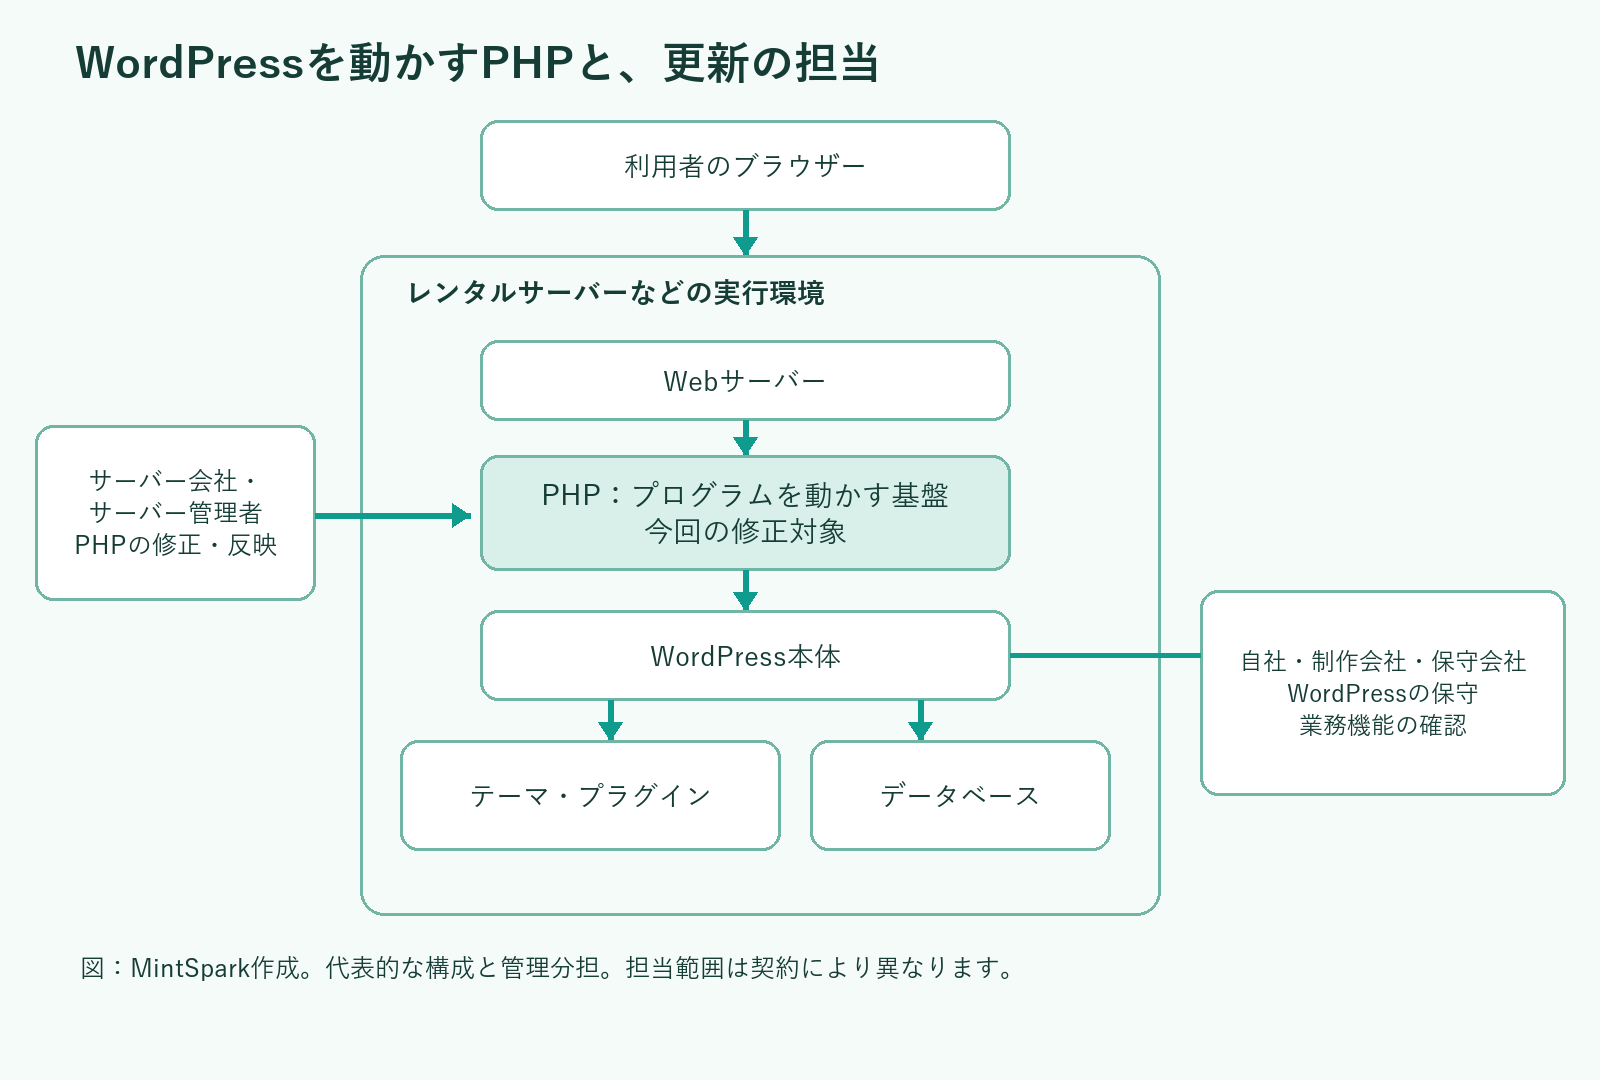
WordPressの管理画面で行う本体・プラグインの更新と、今回のPHP更新を分けて確認しましょう。レンタルサーバーでは、PHPの修正をサーバー会社が適用し、サイト側の動作確認を自社や保守会社が担当する形もあります。
最初に確認するのは、「対象サイトで動くPHPに、今回の修正が反映されたか」です。
CVE-2026-109618・109619の修正版
今回の2件は、PHP内部のメモリ管理に関する脆弱性です。メモリ不足時の後処理や、前のリクエストから残った内部状態の扱いを通じて、不正なコード実行につながります。両方ともPHP公式の深刻度はCritical、CVSS v4.0は9.2です。109618の公式情報、109619の公式情報
| 利用中の系列 | 今回の修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
配布元によっては、従来のバージョン番号に修正を取り込んだパッケージが提供されます。その場合は、配布元の更新情報やパッケージ番号を根拠に、両CVEへの対応を確認します。PHP 8.1以前を使っている場合は、提供事業者の修正状況と、サポート中の系列への移行を確認してください。
PHP公式は、PHP-FPM、mod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理する各環境を確認対象に挙げています。PHP公式の緊急告知
XServerの管理画面に表示されている案内
サーバー会社の対応例として、XServerでは通常の設定画面に代わって、次のお知らせが表示されています(2026年10月22日5:36 JST時点)。
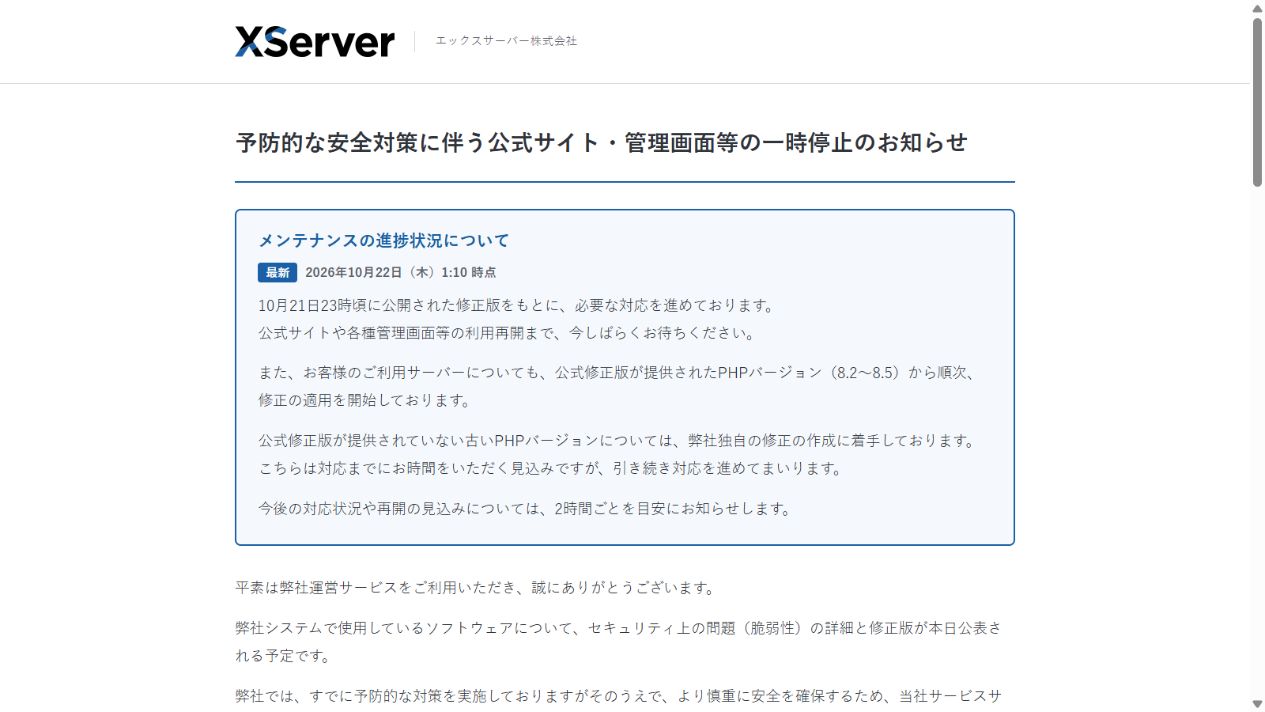
この案内では、事業者側の管理機能を一時停止する一方、利用者のWebサイト表示やメールソフトでの送受信は継続すると説明されていました。また、PHP 8.2〜8.5から修正を順次適用し、古い系列向けの独自修正にも着手したとしています。
ここで担当者が読み分けたいのは、次の3つです。
| 確認する状態 | 業務上の意味 |
|---|---|
| 自社サイトが表示される | お客様が閲覧できる |
| サーバーパネルへログインできる | 自社が設定変更や管理操作を行える |
| 対象PHPへの修正が完了している | 今回の脆弱性対応が稼働環境へ反映されている |
この3つは、それぞれ確認する項目です。ここで紹介しているのは、管理画面に表示された事業者の案内です。個別のサーバーへの適用完了は、対象環境の対応情報で確認します。
最新の案内は、XServer公式Xアカウントなど、事業者の公式窓口で確認してください。
SaaSを使っている会社は、公式案内と業務への影響を確認する
予約、会員管理、ECなどをSaaSとして利用している場合、PHPなどの実行基盤は通常、サービス提供者が管理します。利用者側の仕事は、提供者の対応状況と、自社の業務への影響を把握することです。
まず公式のお知らせ・障害情報を開き、次に普段使っている正規の管理画面でログインを確認します。続けて、お客様向けの予約画面や購入画面など、業務に必要な機能の状態を確かめます。
| 確認結果 | 担当者が取る行動 |
|---|---|
| 予防保守による停止が案内されている | 再開見込み、影響する機能、代替手順を社内で共有する |
| 管理画面へログインできる | 通知欄と対応情報を確認し、利用者側の追加作業を調べる |
| お客様向け機能に影響がある | 予約・注文などの代替受付方法と案内担当を決める |
| 今回の対応情報が見つからない | 2件のCVEを示して、影響の有無と対応状況を問い合わせる |
ログイン確認は業務継続の確認、修正状況の確認は脆弱性対応の確認です。この二つをそろえて、社内へ状況を報告します。
サービスによって管理範囲は異なります。例えばWordPress.comは、PHPの更新を提供者側で行うと案内しています。WordPress.comの管理範囲
保守会社には「対象・修正・反映」の3点を聞く
問い合わせでは、対象ドメインと2件のCVEを明記します。そのうえで、次の回答をもらいましょう。
| 確認項目 | 具体的に聞くこと |
|---|---|
| 対象 | このドメインが使うPHPの系列、バージョン、パッケージは何か |
| 修正 | CVE-2026-109618・109619の両方への修正が含まれているか |
| 反映 | 更新パッケージの適用と、必要な再起動・切り替えが完了したか |
| 完了予定 | 作業中なら、いつ完了し、どこで結果を確認できるか |
| 業務確認 | フォーム、ログイン、予約・購入などを誰が確認するか |
そのまま使える問い合わせ文です。
対象サイト「〇〇/ドメイン」について、PHPのCVE-2026-109618・CVE-2026-109619への対応状況を確認させてください。
利用中のPHP系列・バージョンまたはパッケージ、両CVEの修正状況、必要な再起動等の反映状況をご案内ください。
作業中の場合は完了予定日時と、それまでの対応を教えてください。更新後の業務機能の確認についても、担当範囲を合わせたいと考えています。
セキュリティ担当として、確認を一段深めたいところ
私が今回重視するのは、PHPを更新した場所と、実際にWebサイトを動かしている場所を一致させることです。
複数のドメインやPHP系列を使っているサーバーでは、サイトごとに設定が分かれます。コマンドで確認するPHPと、Webサイトが使うPHPが異なる環境もあります。担当者には「サーバー全体のバージョン」だけでなく、対象サイトへ反映した根拠を残してもらいます。
次に、使っているサービスの一覧を見直します。会社のトップページ、予約、会員、採用、過去のキャンペーンサイト。それぞれについて、管理会社と今回の対応状況を一行ずつ整理すると、連絡先と確認漏れが見えてきます。
そして、更新後は業務の入口から確認します。問い合わせなら送信と受信、予約なら受付と管理側への反映、購入ならテスト手順に沿った注文処理まで。修正の適用記録と業務確認の結果を合わせて、対応完了とします。
更新待ちの間は、対応期限と公開範囲を決める
提供事業者の修正版を待つ場合や、互換性の確認に時間が必要な場合は、完了予定、暫定措置、次に状況を確認する時刻を決めます。
PHP公式は攻撃経路を減らす設定も案内しています。適用にあたっては、サーバー管理者が利用環境と業務への影響を確認し、修正版への更新と組み合わせて進めます。PHP公式の対応案内
公開範囲の制限や一時停止が必要になったときに備え、予約・注文の代替受付も準備します。安全対策と事業継続を一緒に決めておくことで、緊急時の判断を早められます。
MintSparkでは、確認先と対応範囲の整理から支援します
サーバー会社のお知らせ、制作会社の作業、SaaSの障害情報。緊急対応では、複数の窓口から届く情報を、自社のサービス単位につなげる仕事が必要になります。
MintSparkでは、対象サイトと管理担当を整理し、修正状況、反映、業務機能の確認までをつなぐ支援を行います。まずは現在の契約と利用サービスをもとに、確認先と作業範囲を一緒に整理します。
情報確認日:2026年10月22日。XServer画面の撮影時刻:5:36 JST。画面は撮影時点の表示です。